

二级域名可以申请 SSL 证书吗?可以。像 shop.example.com 这样的完整二级域名,可以申请只覆盖该名称的单域名证书,也可以根据同级子域名数量选择通配符或多域名证书。证书类型、域名控制权验证和实际部署位置需要分别确认,不能只完成 DNS 解析就认为 HTTPS 已经可用。
本文说明选择证书和验证方式时最容易混淆的边界。不同证书服务商、产品和验证策略会更新,实际申请前应以所选 CA 或云服务商的最新文档与控制台提示为准。
先确认要保护的是哪个完整域名
浏览器校验证书时看的是当前访问的完整主机名。为 api.example.com 签发的单域名证书,通常不能直接用于 www.example.com;根域名 example.com 也不是所有通配符证书自动包含的名称。申请前先列出实际上线的域名,不要只写一个含糊的“主域名”。
| 证书形式 | 适合的情况 | 需要注意 |
|---|---|---|
| 单域名证书 | 只保护一个确定的完整域名 | 新增其他子域名通常需要另行签发或更换证书 |
| 通配符证书 | 保护同一层级的多个子域名 | *.example.com 一般不跨层覆盖 a.b.example.com,也不要默认包含根域名 |
| 多域名证书 | 一张证书列出多个确定名称 | 每个名称都要纳入签发和续期管理,容量与规则由产品决定 |
如果只有一个长期稳定的业务入口,单域名证书通常更容易核对。若要持续开通多个同级二级域名,通配符证书能减少逐个列名的工作,但私钥影响范围也更大,存放、分发和轮换应更谨慎。
申请证书不等于已经完成解析
DNS 解析解决“这个域名指向哪里”,证书解决“HTTPS 连接呈现的身份和加密材料是什么”。申请证书前后可能需要添加 DNS 记录来证明域名控制权,但这条验证记录不会自动把网站部署到服务器,也不会替 Web 服务安装私钥和证书链。
- 解析层:A、AAAA 或 CNAME 等记录把完整域名指向实际接入目标。
- 验证层:按证书服务商要求,通过 DNS 记录、指定文件或其他方式证明域名控制权。
- 部署层:在真正终止 HTTPS 的 CDN、负载均衡、网关或 Web 服务器上安装证书和私钥。
- 应用层:让站点 Host、跳转、回调地址、静态资源和 canonical 都使用正确域名。
购买或获得二级域名使用权之前,还应确认谁能修改解析、谁负责证书续期,以及服务停止后如何迁移。可以先使用二级域名购买前的解析、HTTPS 与续费清单核对交付边界。
HTTP 验证与 DNS 验证怎么选
常见自动签发协议会提供 HTTP-01 与 DNS-01 等挑战方式;商业证书平台也可能提供自动 DNS、手动 DNS 或文件验证。名称相似不代表每家流程完全一致,应按当前申请页面给出的记录名、记录值、文件路径和有效时间操作。
HTTP 或文件验证
这种方式适合完整域名已经能够公开访问,并且申请人可以把指定内容放到正确站点路径的情况。以 Let’s Encrypt 的 HTTP-01 为例,验证会通过 80 端口访问指定路径,而且不能用于通配符证书。若域名前面有 CDN、反向代理、多台节点或强制跳转,必须保证验证请求在每个可能的接入路径都能得到正确响应。
DNS 验证
DNS 验证通常要求在指定名称下添加 TXT 记录。它不依赖网站内容是否已经上线,也可用于通配符证书。难点在于解析权限、记录传播和自动续期:如果每次续期都只能人工添加临时记录,证书很容易在无人处理时过期。自动化时应使用最小权限凭据,不要把整个 DNS 账号长期暴露给无关服务器。
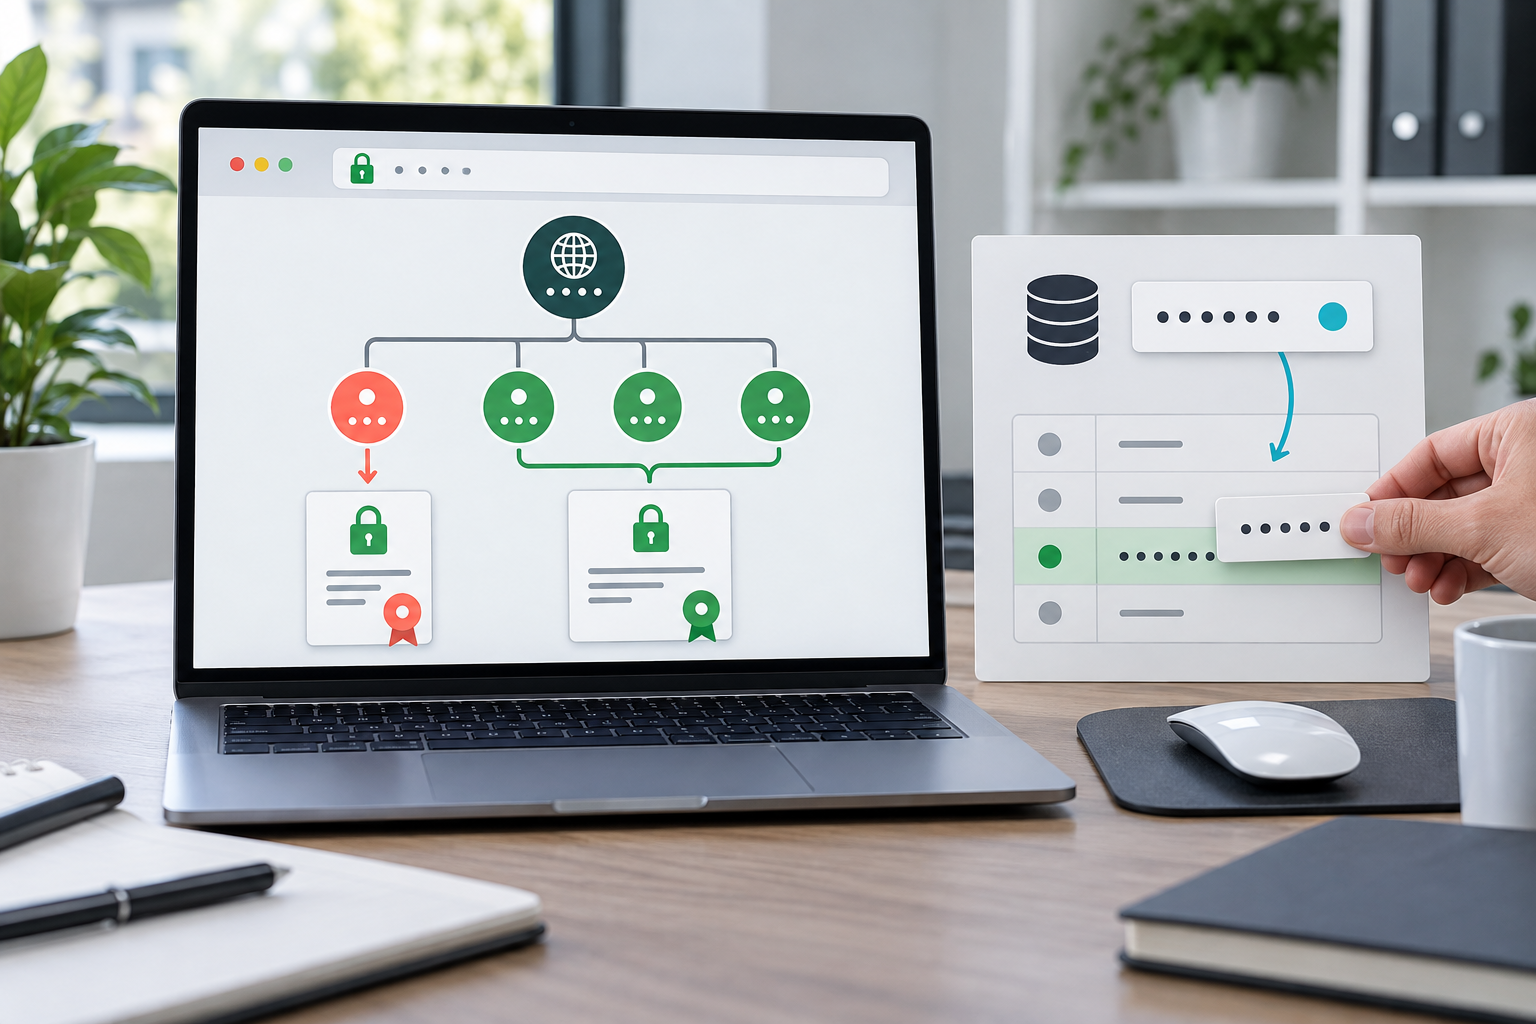
如果使用玩创二级域名自助解析平台管理已分配的二级域名,可在平台支持的记录类型与权限范围内配置业务解析或证书验证记录。平台负责解析管理,不等同于证书颁发机构,也不会替用户在自己的 CDN 或服务器上安装证书;申请前仍需确认所选证书服务商要求的验证记录能否配置。
从申请到上线按六步检查
- 列出域名:写出根域名、每个二级域名及更深层名称,标记哪些必须支持 HTTPS。
- 核对控制权:确认能否改 DNS、上传验证文件,或调用所需的自动化接口。
- 选择覆盖范围:按实际域名选择单域名、通配符或多域名证书,不为并不存在的名称扩大范围。
- 完成验证:准确复制记录名和值或验证文件,不把旧申请留下的记录误当成本次结果。
- 部署完整证书链:在实际 HTTPS 入口安装证书、私钥和所需中间证书,并匹配正确站点。
- 验证续期:检查浏览器名称、有效期和证书链,测试自动续期与重新加载服务的流程。
证书签发成功但浏览器仍报错时,先确认请求是否到达正确服务器,再检查证书名称和完整链。中间证书缺失、部署了旧证书或不同节点配置不一致,都可能造成部分设备异常;可继续参考SSL 证书链不完整的检测与部署方法。
解析传播与证书验证不要混在一起排查
添加验证记录后,权威 DNS、递归 DNS 和本地缓存看到新值的时间可能不同。先直接查询权威 DNS,再分别使用公共 DNS 和当前网络查询;若仍返回旧值,可结合TTL、DNS 缓存与二级域名解析生效排查判断传播位置。
- 验证 TXT 记录时,检查完整记录名是否被控制台自动补上域名后缀。
- 保留仍在使用的验证委派或自动续期记录,不定期盲目清理。
- 申请失败后重新发起时,以新订单给出的记录值为准。
- 业务切换前同时检查 IPv4、IPv6、CDN 和备用节点,避免只有一个入口更新证书。
- 续期完成后确认服务已经加载新证书,而不是磁盘上有新文件、线上仍呈现旧证书。
常见问题
免费证书能给二级域名使用吗?
能否签发取决于证书服务商当前支持的域名类型、验证方式和申请限制,不取决于“二级域名”这个名称本身。只要能够按要求证明控制权,完整二级域名通常可以申请证书;通配符是否免费、是否需要 DNS 验证则以具体产品为准。
*.example.com 能保护 a.b.example.com 吗?
通常不能。通配符一般只匹配一个标签层级,*.example.com 可匹配同级名称,但不跨层覆盖更深的 a.b.example.com。最终仍应查看证书中的名称列表并按 CA 规则确认。
解析到 CDN 后证书装在哪里?
面向用户的证书应部署在终止用户 HTTPS 连接的节点,通常是 CDN 或负载均衡;CDN 到源站是否也使用 HTTPS,则按回源方案另行配置。只在源站安装证书,不代表 CDN 边缘一定会呈现该证书。


暂无评论内容