

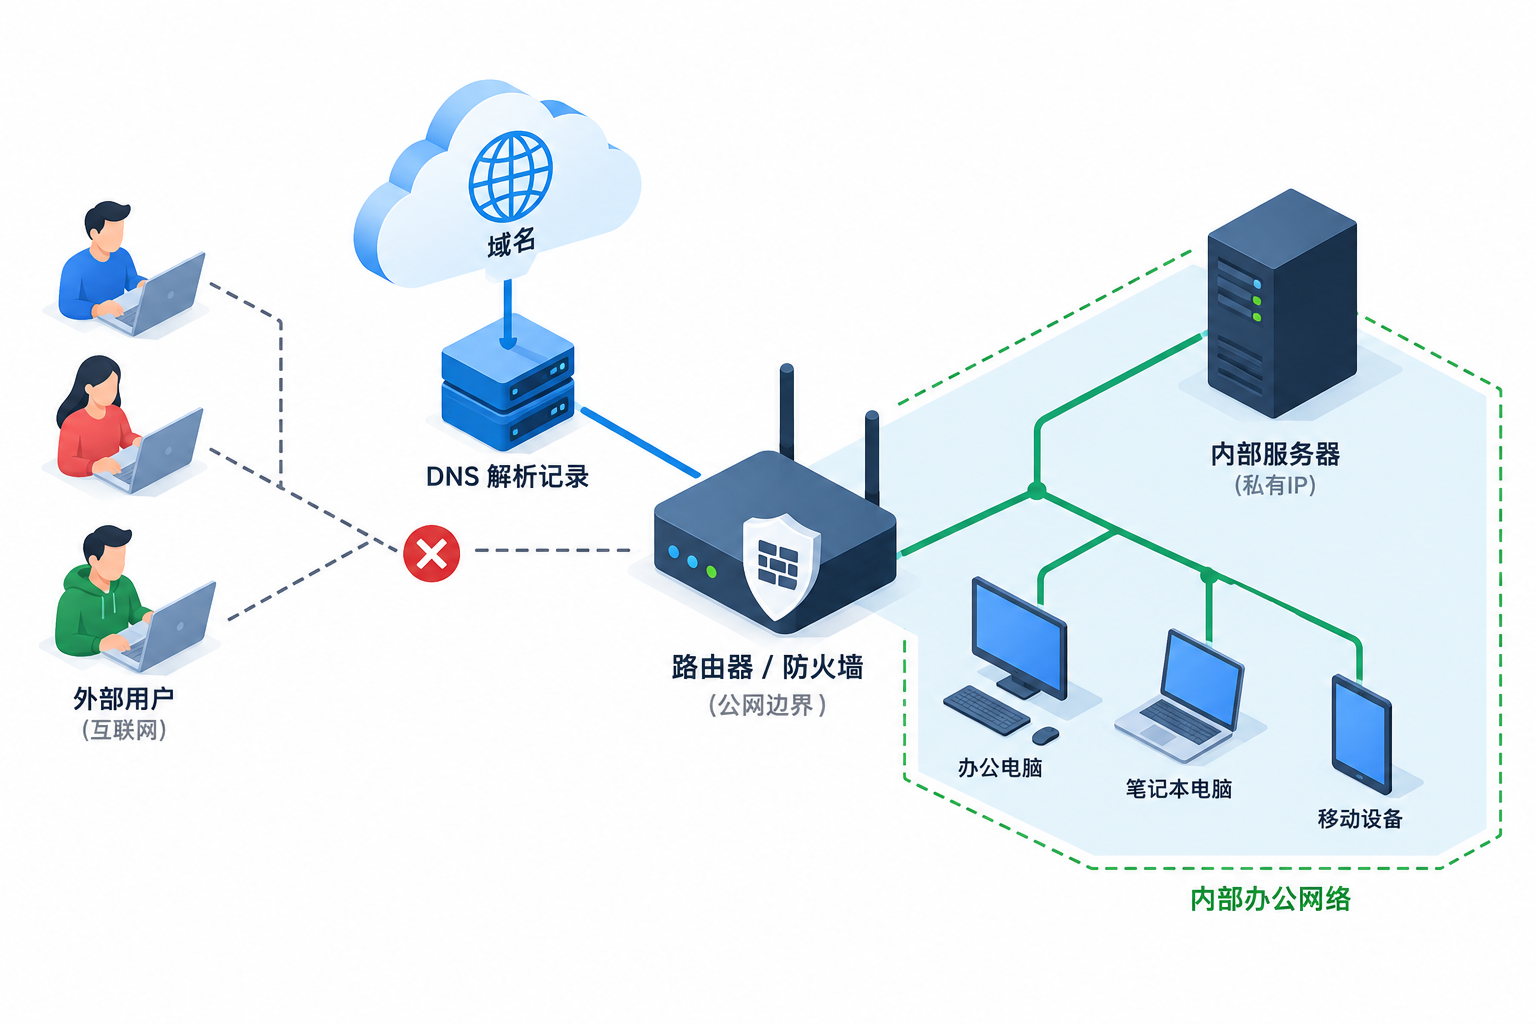
二级域名可以解析到内网 IP 吗?从 DNS 记录格式看,A 记录可以填写 IPv4 地址,一些解析服务也可能接受 10.x.x.x、172.16.x.x 到 172.31.x.x、192.168.x.x 这样的私网地址。但公共 DNS 返回一个地址,不等于公网用户能够路由到这台内网服务器。
百度建议词中有“二级域名解析 IP 地址”“二级域名怎么解析到服务器”等问题,而“解析成功但访问不了”往往就是把名称解析和网络可达混在了一起。下面区分公共解析、私有 DNS、内外网分离解析和端口转发的职责。
先确认是不是私网地址
RFC 1918为私有网络保留了三段 IPv4 地址:10.0.0.0/8、172.16.0.0/12 和 192.168.0.0/16。这些地址可以在企业、家庭或云内网中重复使用,没有互联网范围的唯一性,也不应作为普通公网路由传播。
| 地址范围 | 常见场景 | 公网直接访问 |
|---|---|---|
| 10.0.0.0 – 10.255.255.255 | 企业网、云 VPC、大型内网 | 通常不可达 |
| 172.16.0.0 – 172.31.255.255 | 容器、云网络、办公网 | 通常不可达 |
| 192.168.0.0 – 192.168.255.255 | 家庭路由器、小型局域网 | 通常不可达 |
注意 172 开头并不都属于私网,只有 172.16.0.0 到 172.31.255.255 在该范围内。判断地址时应按网段计算,不要只看前几个数字。
为什么解析正常,外网仍打不开
DNS 只负责回答“这个名称对应什么地址”。浏览器拿到私网 IP 后,还要通过实际网络路由建立连接。公网用户不在目标局域网、VPC、专线或 VPN 中时,通常没有到该地址的有效路径;即使别人的局域网恰好也使用相同私网地址,连接到的也是对方本地设备,而不是你的服务器。
- 能查到记录:只说明递归 DNS 获得了答案。
- 能 ping 通:只说明特定网络和协议有回应,不能代表网站端口正常。
- 端口可连:还要检查 TLS、Host、反向代理和应用状态。
- 浏览器能开:也只代表当前网络路径可用,不代表公网普遍可达。
如果域名已经返回预期地址但网页仍失败,可以按二级域名解析后打不开的分层排查方法继续检查端口、站点绑定和 HTTPS,不要反复改 DNS 掩盖网络问题。
哪些场景适合私有DNS
办公系统、数据库、NAS、测试环境和云内服务只供受控网络使用时,更适合私有 DNS。私有区域只向关联的内网、VPC 或通过专线、VPN 接入的客户端回答,不把内部主机名和私网地址公开到互联网。
AWS Route 53 的私有托管区域文档说明,私有区域的记录需要从关联 VPC 或混合网络入口查询;从外部查询时不会直接得到该私有区域的答案。不同云厂商实现不同,但“查询来源必须处于获准网络”是这类方案的共同思路。
同一域名内外返回不同地址怎么办
如果员工在公司网络内应访问私网地址,外部用户应访问公网入口,可以采用内外网分离解析,也称 split-horizon 或 split-brain DNS。内部解析器返回私网地址,公共权威 DNS 返回公网负载均衡、CDN、网关或服务器地址。
- 列出哪些名称只供内部使用,哪些必须同时服务公网。
- 为内部解析和公共解析分别确定权威来源与变更责任人。
- 避免同一名称的证书、应用 Host 和登录回调在两套环境中不一致。
- 分别从公司网络、移动网络和 VPN 环境查询并访问。
- 记录内外答案和 TTL,变更时同步更新文档与回滚方案。
分离解析增加了配置面,容易出现“公司里正常,外面失败”或相反的情况。每次排查都应先记录客户端使用的 DNS 服务器和实际返回地址,再判断问题属于名称解析还是网络路径。
公网访问内网服务有哪些正确入口
确实需要从互联网访问时,应先建立可控入口,而不是只把公共域名指向私网 IP。常见方式包括公网反向代理、负载均衡、VPN、零信任访问网关或经过严格限制的端口映射。选择哪种方式取决于服务对象、身份认证、日志、可用性和合规要求。
| 目标 | 常见方案 | 重点检查 |
|---|---|---|
| 面向所有访客的网站 | 公网网关、反向代理或负载均衡 | 证书、Host、源站保护和可用性 |
| 仅员工访问 | VPN 或身份访问网关 | 账号权限、设备策略和审计记录 |
| 云内服务互访 | 私有 DNS 与 VPC 网络 | 区域关联、安全组和路由 |
| 临时开发调试 | 受限隧道或测试网关 | 有效期、访问名单和关闭确认 |
在解析平台中应怎样选择
玩创二级域名自助解析平台公开提供二级域名自助解析和记录管理,更适合把需要公开访问的二级域名指向已经准备好的公网服务器或目标名称。若目标只在公司或云内网可达,应先建设私有 DNS 或受控访问入口,不要把“平台接受记录”误解为“公网已经能访问”。
使用 A 记录还是 CNAME,要看目标是固定公网 IPv4 还是由其他服务商维护的主机名,可参考二级域名 A 记录与 CNAME 设置说明。修改前记录原值和 TTL,避免在网络入口尚未准备好时提前切换正式域名。
配置后的验证顺序
- 在内网和公网分别使用
nslookup或dig,保存返回地址与 DNS 服务器。 - 确认返回的是预期私网或公网地址,不把旧缓存当成配置失败。
- 从对应网络测试目标端口,再检查 HTTPS 证书和站点 Host。
- 若使用 VPN,确认 DNS 查询也通过预期解析器,而不只是流量进了隧道。
- 变更后等待合理缓存周期,可结合DNS TTL 与生效时间说明判断。
- 不要在公开工单或截图中暴露内部域名结构、管理端口和账号信息。
常见问题
把域名解析到 192.168.1.10,家里能打开吗?
只有当前设备确实能在本地网络到达对应主机时才可能打开。其他家庭也可能有自己的 192.168.1.10,那不是你的服务器;互联网不会凭域名自动穿透路由器。
公开DNS里出现私网IP一定是错误吗?
不能只凭这一点下结论,但通常会造成信息泄露、答案歧义或公网不可达。仅供内部使用的记录更适合放在私有区域;确有特殊架构时,也应明确其访问边界和安全评估。
总结
二级域名技术上可以返回私网 IP,但 DNS 答案不会创造公网路由。内部系统优先使用私有 DNS,内外访问需求并存时采用分离解析,面向公网则先准备网关或公网服务入口。把“解析到了哪里”和“用户能否到达”分开验证,才能避免记录看似正确、服务始终打不开。


暂无评论内容