

二级域名可以单独设置 DNS,但技术上通常不是给它再加一条 A 或 CNAME,而是由父域的权威 DNS 添加 NS 记录,把这个二级域名委派成独立子区。例如父域是 example.com,可以把 app.example.com 的权威管理交给另一组名称服务器;从委派点以下的记录,再由子区维护。
百度搜索建议中出现了“二级域名可以单独设置dns吗怎么设置”等问法。下面解释普通解析、子区委派、胶水记录和平台权限的边界,避免把“能创建二级域名”“能更换整域 DNS”和“能委派某个子域”混为一件事。
三种常见需求先分清
| 需求 | 通常做法 | 谁掌握权限 |
|---|---|---|
| 让二级域名访问网站 | 在现有 DNS 中添加 A/AAAA/CNAME | 父域解析管理者 |
| 把整个域换到另一家 DNS | 在注册商修改域名服务器 | 注册域名控制者 |
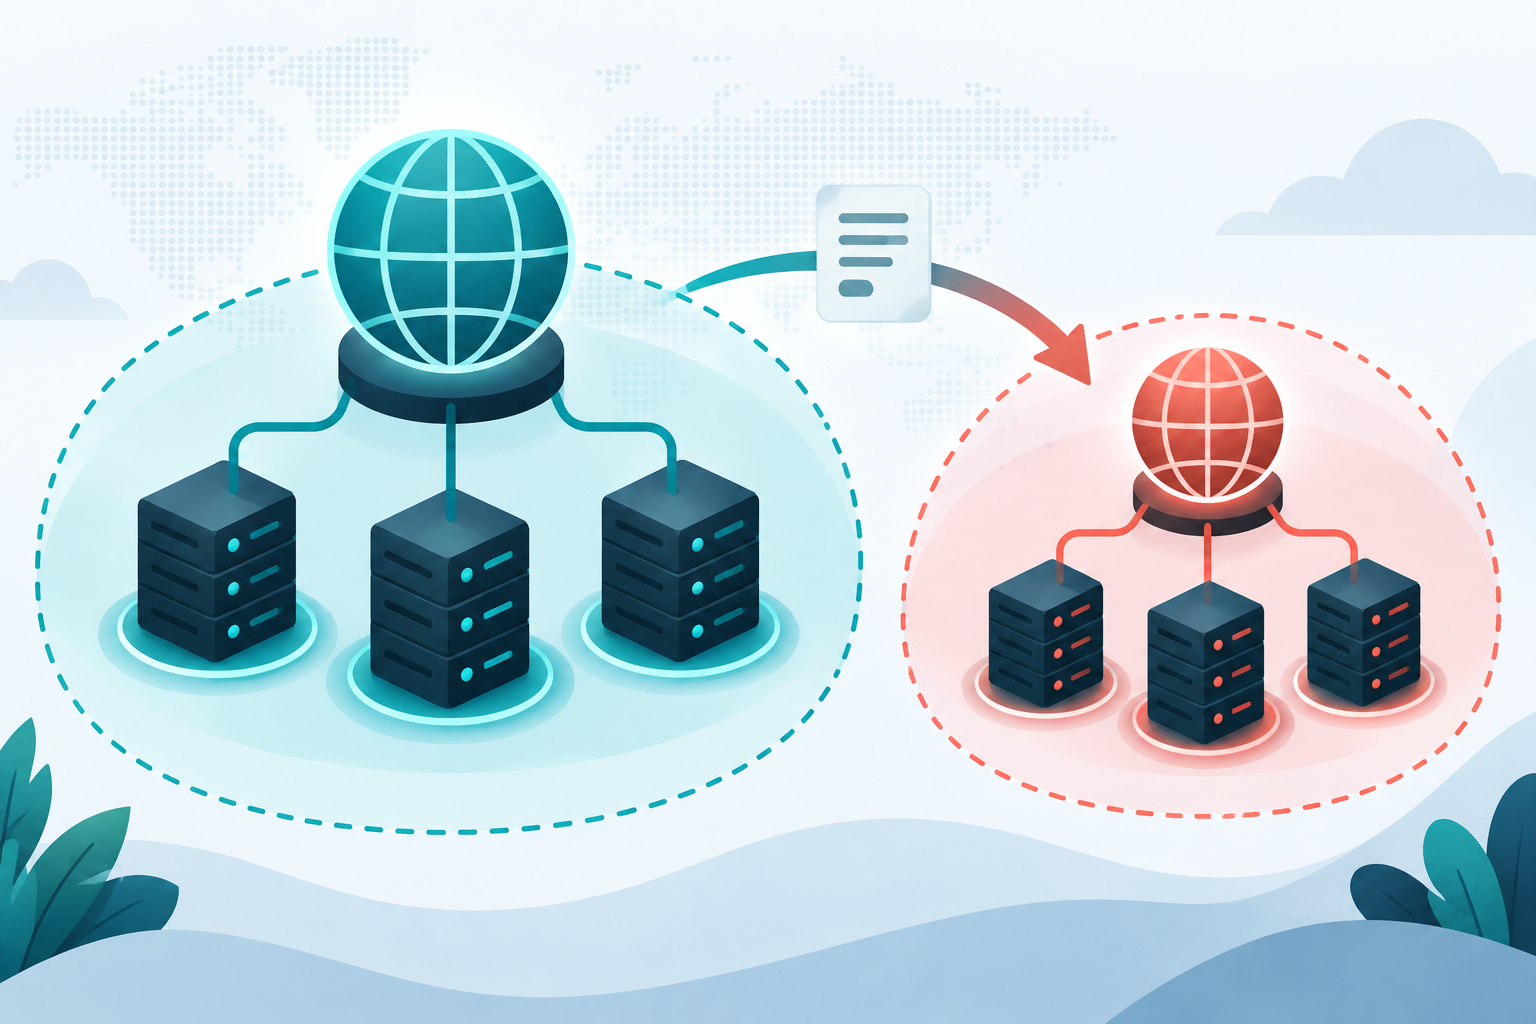
| 让某个二级域名独立管理 | 父区在该名称处添加子区 NS 委派 | 父区与子区双方 |
第一种只是新增资源记录,权威边界没有改变;第二种影响整个注册域;第三种才是“二级域名单独设置 DNS”。它适合不同团队、客户或系统需要分别管理解析的场景,但也增加了一套权威服务器、监控和回滚责任。
NS 委派如何形成独立子区
RFC 1034把命名空间划分为多个区。父区在子区顶部放置 NS 记录,递归解析器查询到这里后,会转向这些名称服务器继续查询;子区内部的 SOA、NS、A、AAAA、MX、TXT 等记录由子区权威回答。这个切分点通常称为 zone cut。
以 app.example.com 为例,父区需要发布指向子区权威服务器的 NS 记录,子区本身也要配置一致的 NS 集合和 SOA。只在子 DNS 服务商新建一个区域,而父区没有委派,互联网仍然不知道应去哪里查询;只在父区加 NS、子区却没有正确响应,也会导致解析失败。
什么时候需要胶水记录
如果子区的名称服务器本身位于被委派名称之下,例如用 ns1.app.example.com 管理 app.example.com,解析它的地址又需要先进入子区,就可能形成循环依赖。父区此时需要同时提供必要的 A/AAAA 地址信息,也就是常说的 glue(胶水)记录。
如果使用 DNS 服务商提供的站外名称服务器,例如 ns1.provider.example,通常不需要由你的父区维护这类胶水。是否创建、在哪里创建,应以父区服务商界面和实际 NS 名称为准,不要看到“自定义 DNS”就机械添加地址。
先确认父区控制面是否允许委派
玩创二级域名自助解析平台公开页面目前可以核实自定义前缀和 A、CNAME 等解析管理能力,适合建立网站或应用入口。子区 NS 委派属于另一类权限:是否支持创建 NS、是否能删除与委派点冲突的记录、是否允许独立接入其他 DNS,需要以平台当前控制台或服务说明为准;不能因为能设置 A/CNAME,就推断一定能完成 NS 委派。
如果只需要把二级域名指向服务器或 SaaS,一般用 A/CNAME 就够了,可先参考本站的域名解析常见记录类型说明。只有确实需要让另一团队维护多种记录、独立权限或自动化接口时,才值得评估子区委派。
委派前的正确准备顺序
- 盘点现有记录:导出二级域名及其下级名称的 A、CNAME、MX、TXT 等当前值和 TTL。
- 在新服务创建子区:先配置 SOA、NS 和全部业务记录,确认权威服务器能直接回答。
- 检查冲突:委派点处不应同时保留与 NS 不兼容的 CNAME;普通业务记录应迁入子区。
- 降低切换风险:提前按服务窗口调整相关 TTL,但不要把短 TTL 当成零缓存保证。
- 在父区添加 NS:完整填写服务商给出的全部名称服务器。
- 从外部验证:分别查询父区委派链和子区权威回答,再观察递归解析结果。
Cloudflare 的子域设置文档同样强调:先在子域服务中配置区域,再由父域添加 NS 记录完成委派。它也提示父区和子区不能用互相矛盾的记录继续同时控制同一名称。
常见失败现象怎样定位
| 现象 | 优先检查 | 常见原因 |
|---|---|---|
| 父区查不到委派 | 父区权威 NS 回答 | 记录加在了错误区域或尚未保存 |
| 能看到 NS 但解析超时 | 逐台查询子区权威服务器 | 子区未创建、防火墙或服务异常 |
| 不同网络结果不一致 | 旧 TTL、负缓存和委派链 | 缓存尚未过期或多台 NS 数据不一致 |
| 部分记录消失 | 迁移清单与子区内容 | 只配置了首页 A 记录,漏迁 TXT/MX 等 |
| 出现 SERVFAIL | DNSSEC、NS/SOA 和连通性 | 签名链、权威配置或响应存在错误 |
DNS 变更后的传播取决于旧记录 TTL、递归缓存和权威状态,可结合本站的TTL 与 DNS 生效排查方法逐层检查。若委派点原来是 CNAME,还应先理解CNAME 与其他记录的冲突边界,不能让 CNAME 与 NS 在同一名称上各自表达不同权威含义。
切换和回滚都要从父区开始看
回滚不是简单删除新子区。若要撤销委派,应先在父区重新准备承接业务的记录,确认关键名称完整,再移除子区 NS;同时保留旧权威服务一段覆盖缓存窗口的时间。贸然先关闭子区,缓存中的委派仍可能把用户带到已经停止响应的服务器。
- 父区能返回完整、正确的子区 NS 集合。
- 每台子区权威服务器都返回一致的 SOA、NS 和业务记录。
- 委派点没有遗留冲突的 CNAME 或错误地址记录。
- 邮件、域名验证、证书签发所需 TXT/CAA/MX 没有漏迁。
- DNSSEC 如已启用,父子链路和 DS 处理经过专项验证。
- 监控同时覆盖权威查询、递归查询和关键业务访问。
因此,二级域名在 DNS 协议上可以独立管理,前提是你能控制父区并创建 NS 委派,新权威服务器已经准备完整,而且父子两侧数据保持一致。若只是给网站增加入口,普通 A/CNAME 更直接;只有权限隔离和独立运维确有价值时,再引入子区边界。


暂无评论内容