

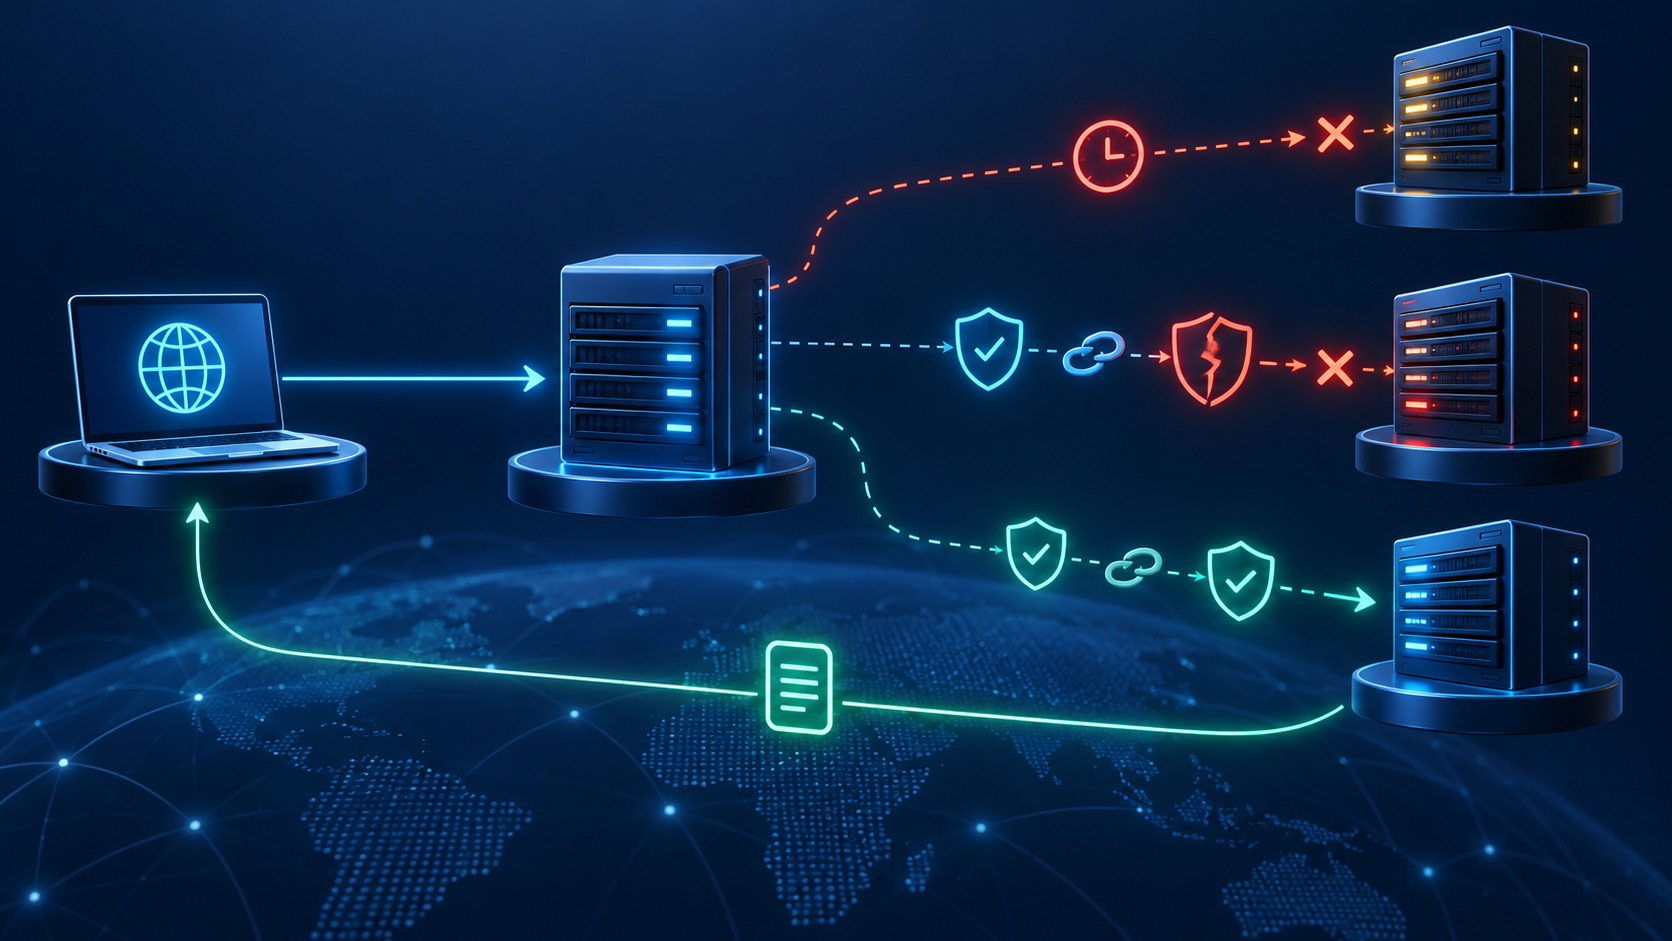
DNS 查询返回 SERVFAIL 是什么意思?它不是在说域名不存在,而是当前服务器未能完成这次查询。问题可能发生在递归解析器、权威服务器、网络通信、区域数据或 DNSSEC 验证环节。由于多个原因会共用同一个返回码,排查重点不是反复修改记录,而是先确认哪个查询方返回 SERVFAIL,再沿解析链逐层缩小范围。
先把 SERVFAIL 与 NXDOMAIN 分开
RFC 9499把 SERVFAIL 概括为名称服务器因自身遇到问题而无法处理查询。NXDOMAIN 则表示查询到的名称不存在,两者含义不同。若之前刚创建记录而收到 NXDOMAIN,应按二级域名 NXDOMAIN 与负缓存排查处理;若明确返回 SERVFAIL,就要检查服务器能否获得并验证可用答案。
比较多个递归解析器的结果
先记录查询的完整域名、记录类型、时间和所用递归 DNS,再用另一个公共递归解析器交叉测试。只有某一个递归服务失败,可能是其缓存、转发或验证路径异常;多个递归服务同时失败,则更应检查权威链路。不要只看浏览器提示,因为浏览器可能使用系统 DNS、加密 DNS 或自身缓存,错误页无法说明具体返回码。
- 同一名称分别查询 A、AAAA 或 CNAME,确认是否只影响特定类型。
- 保留返回码、应答服务器和查询耗时,不把超时与 SERVFAIL 混写。
- 同时查询域名的 NS 与 SOA,确认委派和权威区域仍可到达。
直接检查权威服务器是否能正常回答
查询父区公布的每一台权威名称服务器,观察它们是否都能返回一致记录。某台服务器超时、区域未加载、主从数据未同步,或父区 NS 与实际服务配置不一致,都可能让递归解析失败。独立子区还要核对父区委派与子区权威声明,可参考二级域名 NS 委派与独立解析。
DNSSEC 开启时核对验证链
如果域名启用了 DNSSEC,过期签名、错误 DS、缺失 DNSKEY 或算法配置不一致,都可能让执行验证的递归解析器返回 SERVFAIL。此时未验证的查询偶尔能得到记录,并不代表配置正确。应从父区 DS、子区 DNSKEY 到目标记录逐层核对,并参考DNSSEC 验证链与配置检查。不要为了让页面暂时打开就直接删除安全配置,应先确认错误点并制定回滚步骤。
记录配置完成后仍要从外部验证
需要创建和管理二级域名记录时,可以使用玩创二级域名自助解析平台处理平台当前支持的记录,入口为玩创二级域名自助解析平台,具体记录类型和字段以在线界面为准。平台保存记录后,递归 DNS、上级委派、权威服务和 DNSSEC 验证仍属于不同环节,不能用“控制台显示成功”替代外部查询。
按故障层级修复,不连续重建记录
RFC 9520说明了解析失败可能来自没有服务器提供可用数据,且失败结果也可能被短期缓存。确认权威服务已恢复后,应保留修复时间并等待递归缓存刷新,再做多地复测。频繁删除和重建同一条记录会增加变量,反而难以判断是权威故障、验证失败还是缓存中的旧结果。
最短排查顺序是:确认返回码,比较递归解析器,逐台查询权威服务器,再检查委派和 DNSSEC。只有把失败发生在哪一层说清楚,SERVFAIL 才能从一个模糊错误变成可处理的配置或服务问题。


暂无评论内容