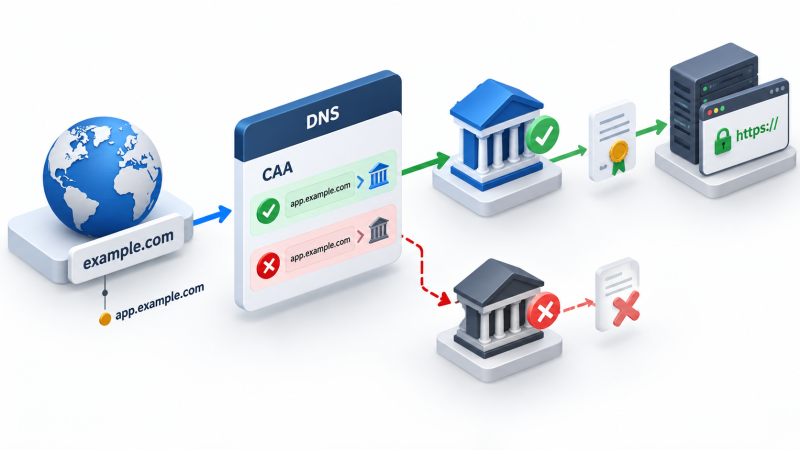


二级域名 CAA 记录怎么设置,不能只复制一条示例值。CAA 用来声明哪些证书颁发机构可以为域名签发公开信任证书,配置错误可能导致正常申请失败,也可能让规则没有覆盖到预期的子域名。本文结合 RFC 8659,说明 CAA 的作用、继承关系、常见属性和上线检查。
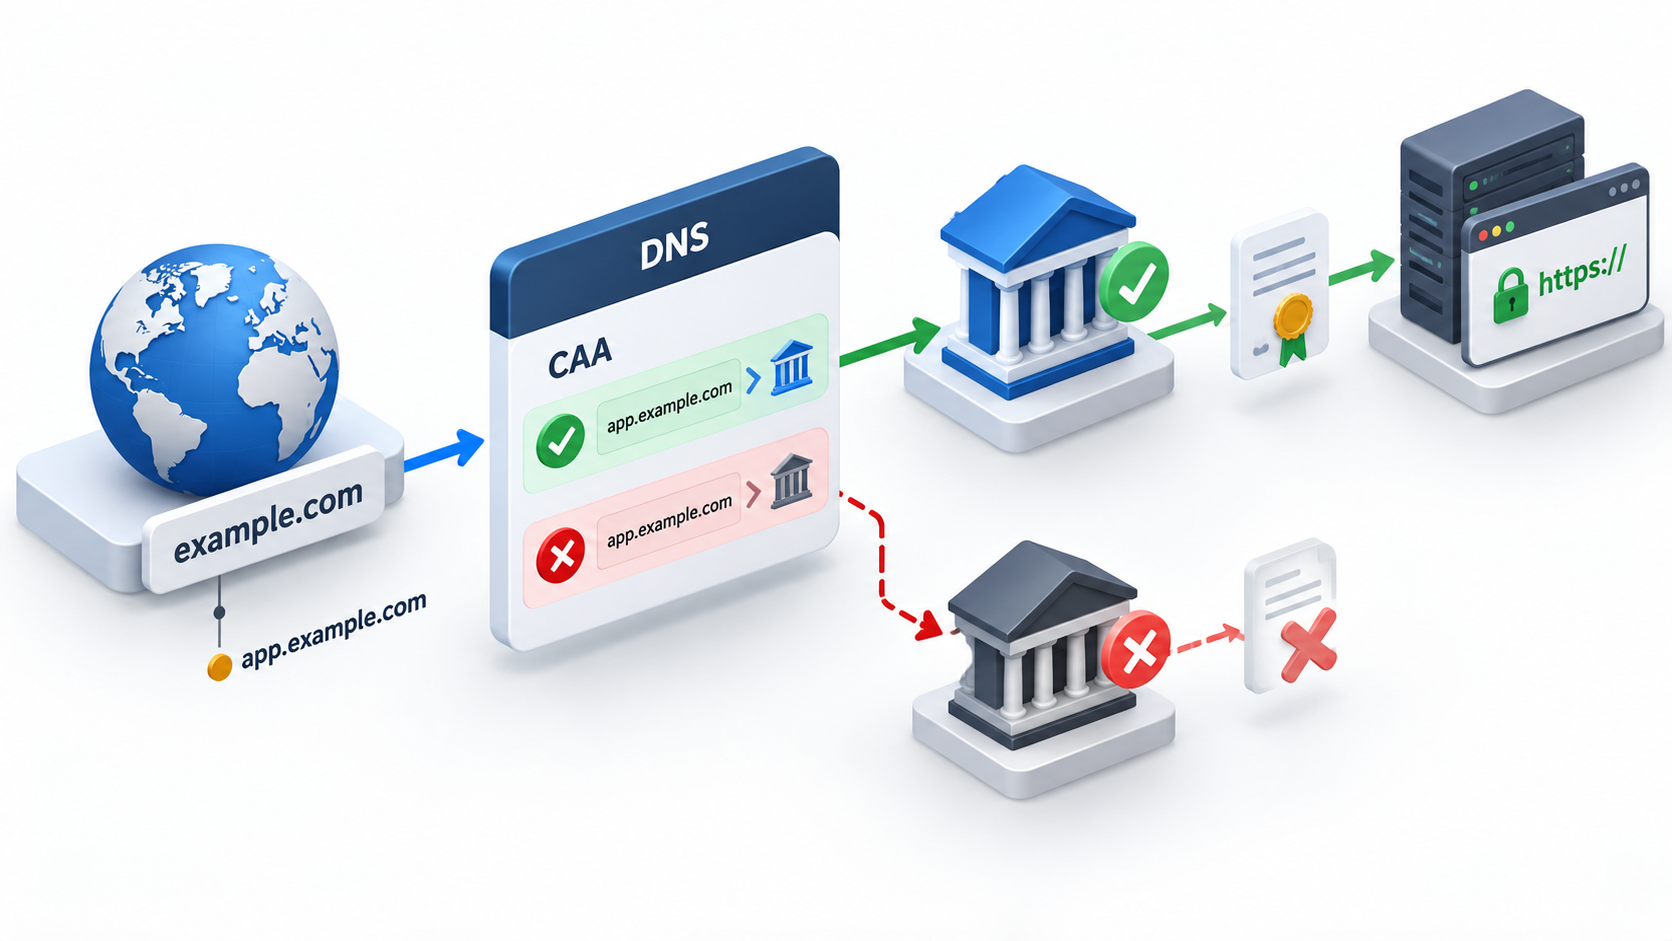
CAA 记录解决什么问题
RFC 8659 定义了 DNS CAA 资源记录,域名持有人可借此指定允许签发证书的 CA。公开 CA 在签发前会按规则检查相关域名。CAA 是签发授权控制,不替代 HTTPS 证书验证,也不会自动阻止已经签发的证书继续使用。它更适合作为证书管理中的一道约束,而不是单独的安全保证。
- issue:控制普通证书可以由哪些 CA 签发。
- issuewild:单独控制通配符证书的签发机构。
- iodef:可提供违规签发报告位置,但是否使用取决于相关实现。
- flags:不理解关键标志位时不要随意填写,应按 CA 和 DNS 服务商文档配置。
二级域名会怎样查找 CAA
为 app.example.com 申请证书时,CA 会按标准规则查找适用的 CAA。具体结果还可能受 CNAME、父级域名和显式子域记录影响。因此不能只查看主域名控制台的一行记录,要用公共 DNS 查询目标二级域名的最终结果,并确认没有旧记录或代理层造成误判。
配置前先核对现有证书链路
先列出当前证书颁发机构、自动续期方式、通配符证书和备用签发渠道,再决定允许哪些 CA。若使用 ACME 自动续期,应在正式证书到期前用测试环境验证。涉及通配符时,可结合二级域名泛解析边界理解 DNS 与证书的区别;证书类型和域名验证也可参考二级域名 SSL 证书选择。
自助解析场景的变更清单
管理多批二级域名时,建议记录 CAA 的名称、属性、值、变更时间、证书负责人和回滚方式。玩创二级域名自助解析平台提供二级域名解析业务入口,具体是否支持 CAA、字段格式和权限应以当前平台页面为准。可访问玩创二级域名自助解析平台核对实际能力,不能把本文对 DNS 标准的说明当作平台功能承诺。
发布后的验证
保存后用至少两个公共递归 DNS 查询目标名称,确认返回值一致;随后执行一次测试签发或续期,检查允许的 CA 能正常工作、未授权渠道被正确拒绝。任何 CAA 变更都应保留回滚值,并在证书续期完成后再次复核。


暂无评论内容