

CNAME记录可以填写网址吗?不能。CNAME 的目标值是一个域名,例如把 shop.example.com 指向 service.example.net;它不是浏览器地址栏里的完整 URL,因此不能填写 https://、斜杠后的路径、查询参数、锚点或端口号。把这些内容粘进解析面板,通常会被拒绝,或生成无法按预期工作的记录。
Bing 与百度搜索建议都返回了 CNAME 作用、设置方法、CNAME 与 A 记录冲突、CNAME 和 HTTPS 等相关问法。本文专门解释目标值边界,以及 DNS 解析、网站跳转、端口监听和路径路由分别由哪一层处理。
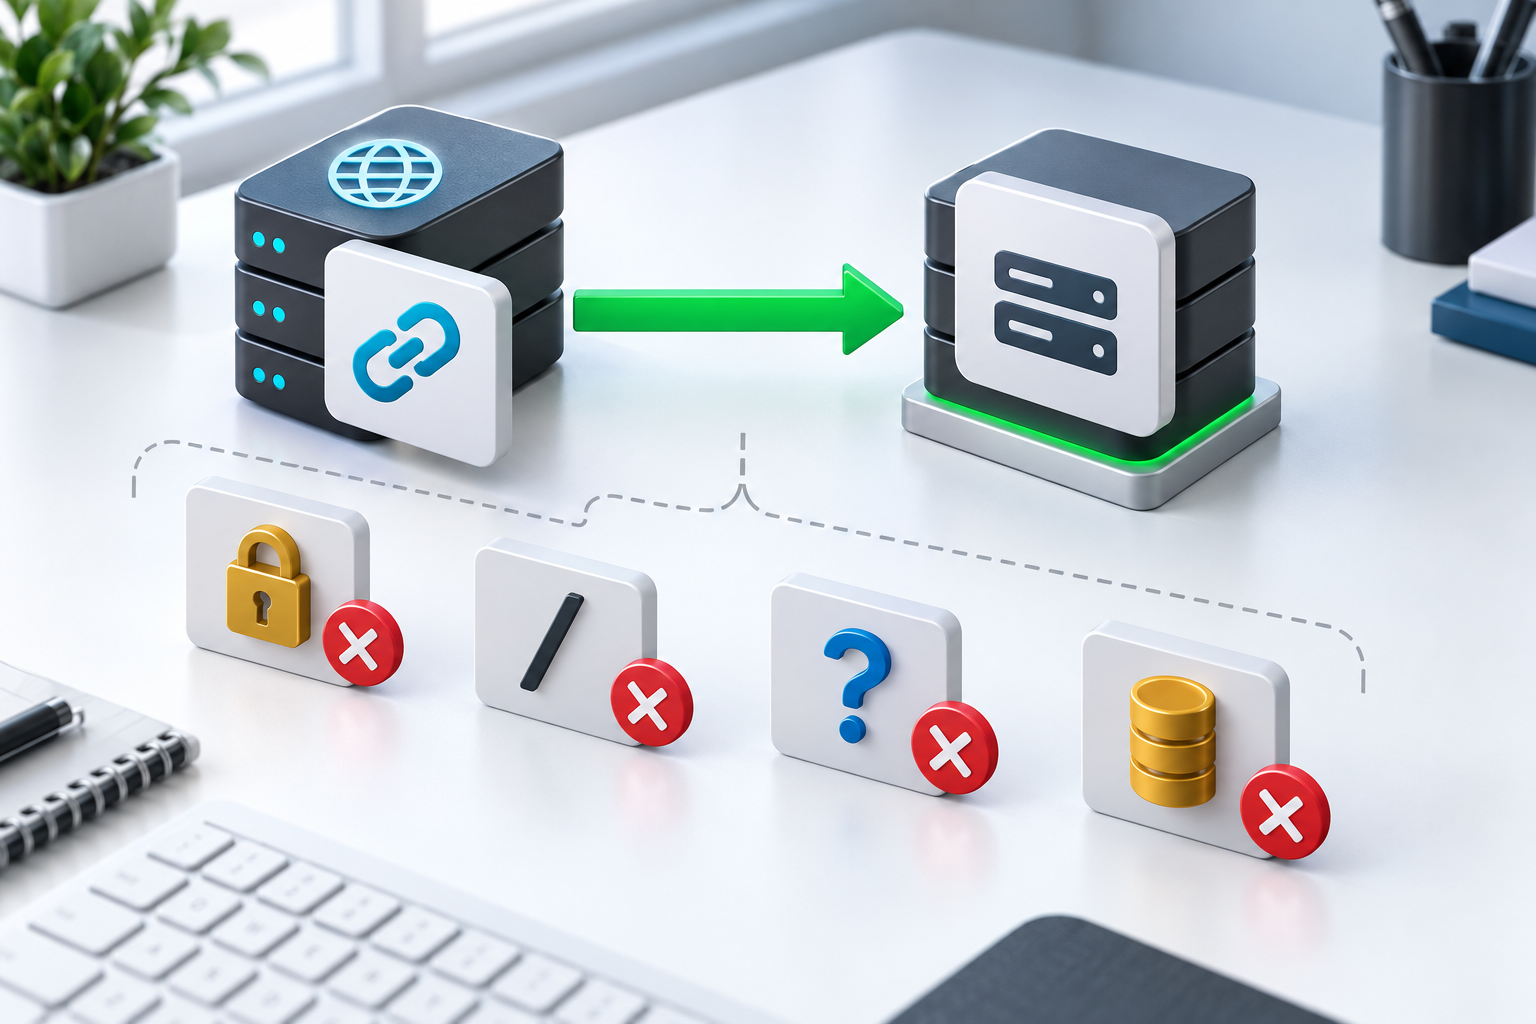
域名与网址不是同一个数据类型
| 示例 | 是什么 | 能否直接作为CNAME目标 |
|---|---|---|
service.example.net | 域名 | 可以,前提是服务商允许且填写正确 |
https://service.example.net | 带协议的URL | 不可以 |
service.example.net/app | 带路径的URL片段 | 不可以 |
service.example.net:8443 | 域名加端口 | 不可以 |
192.0.2.10 | IP地址 | 不可以,应使用A记录示意类型 |
RFC 1035把 CNAME 的 RDATA 定义为规范名称,也就是一个域名。URL 则还可以包含协议、主机、端口、路径、参数和片段;这些结构属于应用访问方式,不属于 DNS 资源记录表达的内容。
为什么不能把 https:// 一起填进去
DNS 查询发生在浏览器建立 HTTP 或 HTTPS 连接之前。解析器接收的是“查询某个名称的某类记录”,并不会读取用户将来要使用的协议。CNAME 只帮助解析器从别名继续找到规范名称;浏览器随后是否使用 HTTPS、证书是否匹配、服务器监听哪个端口,是下一阶段的事情。
因此,设置 CNAME 不会自动创建证书,也不会把 HTTP 强制改成 HTTPS。目标服务必须识别你的自定义域名,Web 服务器或平台还要为该域名配置有效证书。解析正确但浏览器提示证书错误,应该检查域名绑定和 HTTPS 配置,而不是给 CNAME 目标加上 https://。
路径、参数和锚点由网站层处理
如果需求是访问 a.example.com 时打开另一个站点的 /product/123,CNAME 不能保存这段路径。可以使用源站的 301/302 等 HTTP 重定向、反向代理路由,或服务商明确提供的 URL 转发功能。哪种方式合适,取决于地址栏是否要变化、源站是否有控制权、请求方法是否需要保留以及搜索迁移目标。
- 只更换解析目标:使用 A、AAAA 或 CNAME 等 DNS 记录。
- 让地址栏跳到新网址:使用明确的 HTTP 重定向。
- 地址栏不变但由后端转发:配置反向代理并正确传递 Host 等请求信息。
- 按路径进入不同应用:由 Web 服务器、网关或应用路由处理。
- 保留查询参数:在重定向或代理规则中明确验证,DNS 不参与。
端口也不能写在CNAME目标里
CNAME 指向 service.example.net 后,客户端仍按所用协议选择端口,例如 HTTP 常见为 80、HTTPS 常见为 443,或由用户在 URL 中显式指定。DNS 不会把 :8080 一并转交给浏览器。需要从标准端口访问后端其他端口时,通常由反向代理或负载均衡器转发。
关于 A/CNAME 与端口分工,本站的域名解析、端口与反向代理说明给出了完整链路。不要因为目标服务器实际监听 8080,就把端口拼进 DNS 记录。
在解析平台中应该怎样填写
玩创二级域名自助解析平台公开页面目前可核实支持自定义前缀和 A、CNAME 等记录类型。使用 CNAME 时,应把对方服务提供的目标域名填入记录值,并按控制台说明处理末尾点号;不要添加协议、路径或端口。对方是否接受该自定义域名、是否要求先完成所有权验证和证书部署,还要在目标服务侧确认。
- 确认要设置的是哪个主机名,以及对方明确给出的目标域名。
- 删除复制内容中的协议、路径、参数、端口和多余空格。
- 检查同一名称是否已有 A、AAAA、MX、TXT 等与 CNAME 冲突的记录。
- 保存后从权威 DNS 查询 CNAME,再查看目标域名能否继续解析。
- 在目标服务绑定源域名,部署证书并验证实际页面。
同名冲突与根域限制要单独看
按照 DNS 的别名语义,一个名称存在 CNAME 时,不应再同时承担其他普通资源记录。若控制台提示冲突,应先确认旧记录用途和切换方案,不能直接删除正在使用的邮件验证或业务记录。本站的CNAME与A记录冲突说明可用于规划迁移和回滚。
根域通常必须同时存在 SOA、NS 等记录,传统 CNAME 因此不适合直接放在区顶点。有些 DNS 服务商提供 ALIAS、ANAME 或 CNAME flattening 等兼容能力,但它们的实现和限制由服务商决定,不能把控制台里的相似名称当作标准 CNAME 的通用行为。
不要制造过长的CNAME链
CNAME 可以指向另一个又含 CNAME 的名称,但每多一层都会增加查询和故障定位成本;链中任一目标失效,源域名也会受影响。应尽量使用服务商给出的最终稳定目标,并定期核对目标是否仍存在。TTL 控制缓存时间,不代表修改后所有递归解析器立即一致。
常见错误对应的处理方式
| 错误写法或现象 | 正确方向 |
|---|---|
目标值带 https:// | 只保留目标域名,在网站侧配置HTTPS |
目标值带 /page | 使用HTTP跳转或反向代理路径规则 |
| 目标值写IP | 改用A/AAAA记录 |
目标值带 :端口 | 由URL、代理或负载均衡处理端口 |
| 解析有结果但页面打不开 | 继续检查Host绑定、端口、证书和应用响应 |
| 控制台提示同名冲突 | 盘点该名称的现有记录并规划切换 |
若 DNS 已经返回正确目标但网站仍无法访问,可按本站的二级域名解析后打不开分层排查方法继续检查。CNAME 只完成名称别名关系,不对目标网站内容、证书和服务可用性作保证。
判断填写内容是否正确,可以记住一句话:CNAME 记录值只放“目标域名”。需要协议、路径、参数或端口的需求,已经离开 DNS 层,应交给浏览器 URL、Web 服务器、网关或应用平台处理。


暂无评论内容